
Con la hiperconectividad de la maquinaria y los sistemas de riego basados en la nube, el riesgo de ataques informáticos que paralizan cosechas enteras se ha convertido en una prioridad estratégica para las aseguradoras y grandes productores.
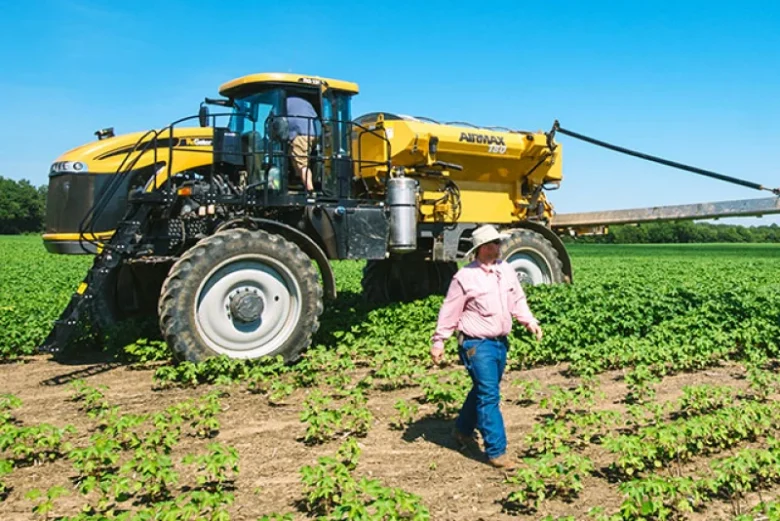
Un tractor moderno ya no es solo una máquina con motor y ruedas. Es, en palabras de un grupo de investigadores de seguridad que lo describió en 2026, “un centro de datos rodante, permanentemente conectado a la nube, que recibe sus órdenes de satélites y servidores del distribuidor en vez de las manos de un conductor”. Esa misma conectividad que permite el riego automatizado, la guía satelital y el monitoreo remoto de cultivos es, hoy, la puerta de entrada favorita de los atacantes informáticos.
Un sector que pasó de invisible a blanco preferido
Durante años, el agro no apareció en el radar de los cibercriminales. Eso cambió de forma abrupta. Según Check Point Research, el sector agrícola registró en 2025 un aumento del 101% interanual en ciberataques a nivel global, el salto más grande de cualquier industria, mientras que en Estados Unidos los ataques crecieron un 38%.
El Food and Ag-ISAC, la organización que centraliza el intercambio de información sobre ciberamenazas para el sector agroalimentario, registró 265 incidentes de ransomware en 2025, frente a 212 en 2024. El ransomware —un tipo de ataque que secuestra los archivos y sistemas de una empresa mediante un software malicioso y exige un pago para restituir el acceso— hoy representa el 53% de todos los ataques que enfrenta la industria alimentaria, según cifras citadas en la RSA Conference de este año.
La razón de fondo es estructural: agricultura, alimentación y manufactura suelen operar con equipos más antiguos y sistemas de control industrial menos protegidos, lo que las convierte en blancos más fáciles. A eso se suma un factor que los propios atacantes explotan a conciencia: las cadenas de suministro ajustadas y los modelos de entrega justo a tiempo, donde cada hora de sistemas caídos genera una presión enorme para pagar rápido y evitar pérdidas mayores.
De los silos de granos a los tractores autónomos
Los antecedentes más conocidos ya muestran el patrón. En septiembre de 2021, la cooperativa agrícola New Cooperative, en Iowa, sufrió un ataque del grupo BlackMatter que exigió un rescate de US$5,9 millones; la misma semana, otro ataque golpeó a Crystal Valley Cooperative, que da servicio a más de 2.500 granjas en Minnesota e Iowa. Ese mismo año, JBS Foods, el mayor procesador de carne del mundo, pagó US$11 millones para resolver un ataque de ransomware que llegó a paralizar 13 plantas en Estados Unidos.
Lo nuevo, y lo que cambia la magnitud del riesgo, es que el blanco ya no es solo el sistema administrativo de una cooperativa: es la maquinaria misma. El investigador de seguridad conocido como Sick Codes lo demostró en dos etapas. En agosto de 2021, en la conferencia DEF CON de Las Vegas, presentó lo que llamó “un cargamento de vulnerabilidades” en los sistemas web y en la nube de John Deere y Case IH, los dos mayores fabricantes de maquinaria agrícola del mundo: logró tomar control remoto de equipo agrícola conectado a través del portal John Deere Operations Center. Un año después, en agosto de 2022, fue más lejos: tras meses de trabajo sobre las pantallas táctiles de tractores John Deere, modificó físicamente los circuitos para engañar al sistema y hacerle creer que estaba siendo intervenido por un técnico autorizado de la marca, obteniendo acceso total de administrador (root) al sistema operativo del tractor. Para demostrarlo de la forma más memorable posible, instaló una versión del videojuego Doom en la pantalla de un tractor en funcionamiento.
El hallazgo tiene una doble lectura. Por un lado, reforzó al movimiento por el derecho a reparación, que exige que los propios agricultores puedan reparar su maquinaria sin depender del distribuidor oficial. Por otro, confirmó algo mucho más inquietante: el control remoto de firmware y el acceso a nivel raíz de un tractor son, hoy, capacidades reales y demostradas, no un escenario hipotético de ciencia ficción.
Investigadores de seguridad ya proyectan el siguiente paso: el secuestro de tractores autónomos combinando el acceso a firmware con el “GPS spoofing” (una técnica que falsifica las señales satelitales que recibe un vehículo para engañarlo sobre su posición real), un campo de investigación ya consolidado y con hardware de bajo costo funcionando en pruebas de concepto. Todavía no hay un caso documentado públicamente de ambas técnicas combinadas para robar una máquina en operación, pero la posibilidad técnica ya está sobre la mesa.
El riego, un blanco menos visible pero igual de crítico
Los sistemas de riego automatizados corren el mismo riesgo, con un antecedente concreto ya registrado. En abril de 2023, un ciberataque contra los sistemas de control de agua y aguas residuales de la Corporación de Alcantarillado de Galil, en el Valle del Jordán, en Israel, dejó inoperativos por un día los controladores usados para el riego de campos agrícolas. Es apenas un antecedente entre varios: en mayo de 2020, un ataque atribuido a hackers iraníes ya había afectado el flujo de agua en dos distritos rurales israelíes con uso agrícola.
El riesgo, advierten especialistas en sistemas agrícolas conectados, es que un incidente puramente informático se convierta en un incidente de producción biológica real: datos falsos de sensores pueden gatillar decisiones erróneas de riego o climatización, un acceso remoto comprometido puede alterar los parámetros de un sistema de fertirriego, y un ransomware puede interrumpir por completo el riego, la ventilación o la cosecha en instalaciones de agricultura controlada.
Por qué las aseguradoras recién ahora están reaccionando
El mercado de seguros está descubriendo, con cierto retraso, que sus propios productos no estaban preparados para este riesgo. Según un análisis del mercado británico publicado este año, una advertencia que se repite entre suscriptores agrícolas es que muchos agricultores no saben que las pérdidas cibernéticas y digitales suelen estar excluidas de las pólizas comerciales combinadas y de interrupción de negocio habituales. En la práctica, el seguro de propiedad que cubre un incendio o una helada no cubre, por defecto, un ataque de ransomware que paraliza el sistema de riego o inutiliza la flota de tractores conectados.
Un suscriptor agrícola citado en ese análisis fue directo: el ritmo de cambio del agro dejó atrás tanto los formatos tradicionales de póliza como los supuestos con los que las aseguradoras calculan el riesgo. La respuesta del mercado ya está en marcha: aseguradoras especializadas ofrecen hoy coberturas específicas de “ciberseguridad para agricultura de precisión”, que combinan la protección tradicional contra fallas de equipos con endosos de ciberseguro diseñados específicamente para sensores, monitores, cámaras y sistemas electrónicos de cabina, cubriendo tanto el quiebre físico del hardware como el ataque digital que puede inutilizarlo.
Especialistas del rubro anticipan que, hacia el final de la década, las pólizas agrícolas van a mezclar la indemnización tradicional con mecanismos paramétricos para pérdidas de tiempo crítico, y van a incorporar servicios preventivos como mantenimiento de maquinaria, orientación en ciberseguridad y revisión de proveedores tecnológicos como parte del paquete de cobertura. El fenómeno de la consolidación agrícola —explotaciones cada vez más grandes— agrava el problema desde el punto de vista actuarial: mientras menos actores concentran más valor asegurado, un solo incidente exitoso puede generar un impacto financiero mucho mayor sobre el mercado asegurador en su conjunto.
Qué pueden hacer hoy productores y cadenas agrícolas
Las recomendaciones de los propios organismos de ciberseguridad que siguen de cerca al sector coinciden en algunos puntos básicos, que siguen siendo los más efectivos frente a la mayoría de los ataques:
- Mantener copias de respaldo (backups) regulares, preferentemente con “air gap” —es decir, almacenamiento físicamente desconectado de la red— y protegidas con contraseña, de forma que no puedan modificarse ni eliminarse desde el sistema comprometido.
- Actualizar el software de los sistemas de riego, maquinaria conectada y plataformas de gestión, ya que buena parte de los ataques exitosos entra por vulnerabilidades ya conocidas y no parchadas.
- Restringir y proteger el acceso remoto a los sistemas de control, un vector de entrada mencionado de forma reiterada en los incidentes documentados.
- Capacitar al personal contra el phishing, que sigue siendo, junto al software desactualizado y el acceso remoto sin protección, una de las tres puertas de entrada más comunes para estos ataques.
- Revisar la póliza de seguro vigente para confirmar si efectivamente cubre pérdidas cibernéticas y de interrupción de negocio, en vez de asumir que una póliza de propiedad tradicional ya incluye ese riesgo.
Un riesgo que ya es parte del paisaje productivo
El mensaje de fondo, repetido tanto por investigadores de seguridad como por aseguradoras especializadas, es que la conectividad que hizo más eficiente al agro —riego automatizado, maquinaria guiada por GPS, sensores IoT, plataformas de gestión en la nube— es exactamente la misma que multiplicó los puntos de entrada para un atacante. La sofisticación tecnológica del campo ya superó, en la mayoría de los casos, a la sofisticación de su defensa digital.
Para las grandes cadenas agrícolas, el desafío ya no es evaluar si conviene digitalizar la operación —esa decisión ya está tomada hace años— sino cerrar la brecha entre la velocidad con la que se adoptó la tecnología y la velocidad, mucho más lenta, con la que se está adoptando la seguridad necesaria para protegerla.
Fuentes: Recorded Future News (The Record), Food and Ag-ISAC, Facet Technologies, Check Point Research, TXOne Networks, CISA, FBI, arXiv (revisión de incidentes de ciberseguridad en el sector agroalimentario), Infosecurity Magazine, Kaspersky, WIRED, The Verge, Parts Ring, Insurance Times, Munich Re / HSB, Rokstone Underwriting, NJCCIC.
por José Rios